
Saat melakukan pemindaian otomatis, bot peretas tidak memilih target secara acak, melainkan mencari situs web yang secara terbuka menampilkan informasi versi perangkat lunak yang digunakannya. Informasi seperti versi spesifik WordPress, nomor versi PHP, hingga versi peladen web (Nginx atau Apache) yang terpapar pada kode sumber (source code) atau HTTP response header adalah petunjuk emas bagi penjahat siber. Untuk menutup celah kebocoran informasi (information disclosure) ini, pengerasan keamanan (security hardening) melalui jasa maintenance website sangat penting untuk diterapkan.
Setiap versi perangkat lunak yang belum diperbarui memiliki daftar celah keamanan (Common Vulnerabilities and Exposures / CVE) yang terekam secara publik. Jika bot peretas mendeteksi bahwa situs web bisnis Anda masih menggunakan versi tertentu yang memiliki kerentanan yang sudah diketahui, mereka dapat langsung meluncurkan skrip eksploitasi yang dirancang khusus untuk membobol versi tersebut. Membiarkan informasi versi sistem terbuka sama saja dengan memberikan peta kerentanan situs Anda kepada pihak luar.
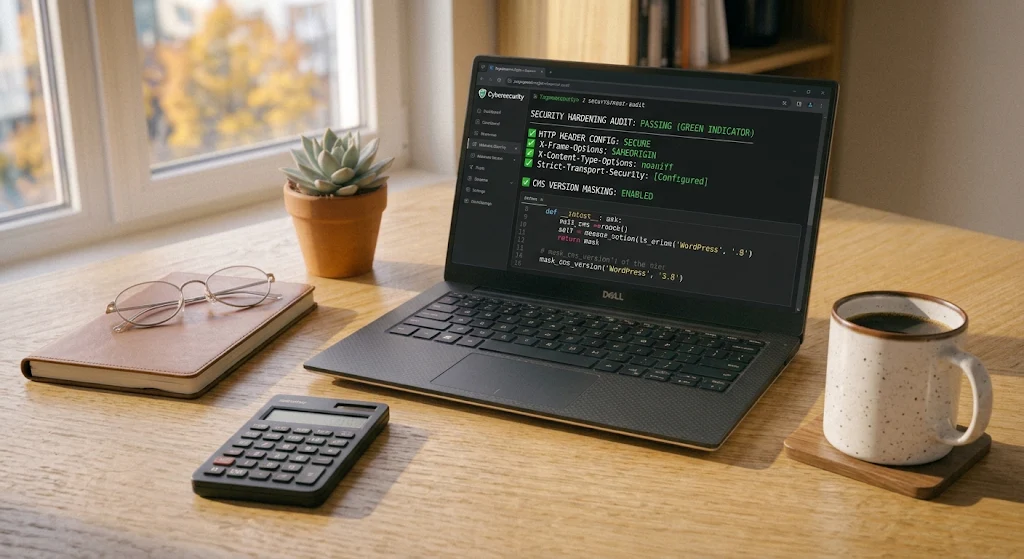
Melalui tindakan pengerasan sistem dari jasa maintenance website, seluruh jejak informasi versi sistem akan disembunyikan secara menyeluruh (version masking). Tim teknis akan menghapus tag generator pada header halaman, menonaktifkan pengiriman versi peladen pada HTTP header, serta memblokir akses publik ke berkas dokumentasi bawaan seperti readme.html atau license.txt.
Langkah perlindungan ini disempurnakan melalui optimasi kecepatan website agar setiap filter pengamanan tambahan pada peladen dapat berjalan ringan dan tidak membebani kecepatan rendering halaman bagi pengunjung sah.
Menutup akses informasi sensitif adalah langkah awal yang sangat efektif untuk menyulitkan upaya serangan peretas otomatis. Pastikan benteng keamanan situs perusahaan Anda dikelola secara disiplin oleh para ahli teknis yang berpengalaman.